16 सवालों वाले एक बयान में VFD ने डेटाबेस एक्सेस कंट्रोल, वोटर रजिस्ट्रेशन प्रक्रिया में बदलाव, सिक्योरिटी ऑडिट और चुनाव आयोग की ओर से डिजिटल इंफ्रास्ट्रक्चर की निगरानी के मामले में पारदर्शिता की मांग की है।
Image courtesy: Nitin Sethi / The Reporters' Collective
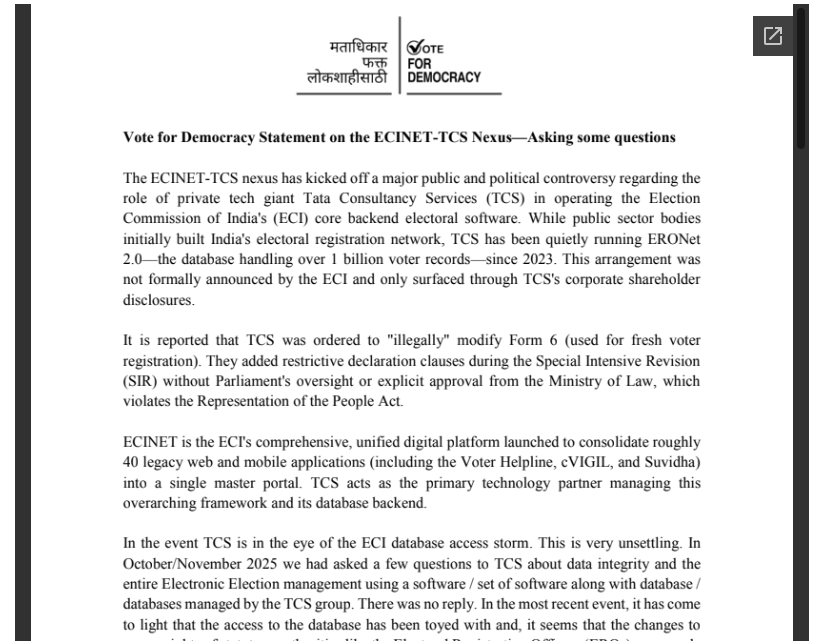
‘वोट फॉर डेमोक्रेसी’ (VFD) ने भारतीय चुनाव आयोग (ECI) और टाटा कंसल्टेंसी सर्विसेज (TCS) से देश के चुनावी सॉफ्टवेयर इंफ्रास्ट्रक्चर को मैनेज करने में उनकी भूमिकाओं और उनके बीच के गठजोड़ के बारे में स्पष्टीकरण मांगा है। साथ ही, डेटाबेस एक्सेस, वोटर डेटा की सुरक्षा और वोटर लिस्ट में अनधिकृत बदलावों से बचाव के उपायों पर भी सवाल उठाए हैं।
“ECINET-TCS गठजोड़ पर वोट फॉर डेमोक्रेसी का बयान: कुछ सवाल” शीर्षक वाले बयान में VFD ने ECI और TCS के बीच व्यवस्था की प्रकृति, चुनावी डेटाबेस को मैनेज करने में कंपनी की भागीदारी के दायरे और इन सिस्टम पर संवैधानिक संस्था की निगरानी पर सवाल उठाए हैं। बयान में दोनों संस्थाओं से पारदर्शिता की मांग की गई है कि चुनावी डेटा तक पहुंच को कौन नियंत्रित करता है, सिस्टम में बदलाव के लिए कौन अधिकृत करता है और जवाबदेही कैसे सुनिश्चित की जाती है।
बयान में उन रिपोर्टों का जिक्र किया गया है, जिनके अनुसार TCS 2023 से चुनावी पंजीकरण नेटवर्क ‘ERONet 2.0’ का संचालन कर रही है। साथ ही यह भी कहा गया है कि कंपनी की भागीदारी की जानकारी ECI की औपचारिक घोषणा के बजाय शेयरधारकों को दी गई कॉर्पोरेट जानकारी के जरिए सामने आई।
VFD ने उन रिपोर्टों पर भी चिंता जताई है, जिनके अनुसार ‘विशेष गहन पुनरीक्षण’ (SIR) के दौरान नए वोटर पंजीकरण के लिए इस्तेमाल होने वाले ‘फॉर्म 6’ में प्रतिबंधात्मक घोषणा क्लॉज (शर्तें) शामिल किए गए थे। यह उन कानूनी अधिकारों पर सवाल उठाता है, जिनके तहत ये बदलाव किए गए थे, और आरोप लगाता है कि इन्हें संसदीय निगरानी या कानून और न्याय मंत्रालय की स्पष्ट मंजूरी के बिना लागू किया गया था।
ECINET, ECI का एकीकृत डिजिटल प्लेटफॉर्म है, जिसका उद्देश्य वोटर हेल्पलाइन, cVIGIL और सुविधा सहित कई मौजूदा चुनावी एप्लीकेशन को एक साथ लाना है। इस पृष्ठभूमि में VFD, ECI और TCS के बीच जिम्मेदारियों के बंटवारे, विशेष रूप से चुनावी डेटाबेस के प्रशासन और एक्सेस अनुमतियों को बदलने के अधिकार के संबंध में स्पष्टीकरण चाहता है।
बयान में एक मुख्य चिंता चुनावी पंजीकरण अधिकारियों (EROs) को सौंपे गए एक्सेस अधिकारों में कथित बदलाव है। EROs वे वैधानिक अधिकारी हैं, जो वोटर लिस्ट में नाम जोड़ने और हटाने से संबंधित निर्णयों के लिए जिम्मेदार होते हैं। VFD सवाल करता है कि चुनाव आयुक्तों की जानकारी के बिना ऐसे बदलाव कैसे हो सकते थे और क्या मौजूदा सिस्टम अन्य उपयोगकर्ताओं को उचित प्राधिकरण के बिना चुनावी रिकॉर्ड तक पहुंचने या उनमें बदलाव करने की अनुमति देता है। इस बयान में अपर्याप्त एक्सेस कंट्रोल (पहुंच नियंत्रण) से जुड़े जोखिमों के बारे में चेतावनी दी गई है। इनमें बिना अनुमति के डेटाबेस में बदलाव, डेटा की सुरक्षा और सटीकता (इंटीग्रिटी) से समझौता, और नागरिकों की निजी जानकारी के लीक होने या ट्रांसफर होने की संभावना शामिल है। इसमें यह आशंका भी जताई गई है कि कुछ खास अधिकार वाले या विशेष रूप से नामित यूज़र अकाउंट तय नियमों या ऑथराइज़ेशन सिस्टम से हटकर काम कर सकते हैं। ये चिंताएं और स्थितियां उन लोगों ने उठाई हैं, जिन्होंने इस बयान पर हस्ताक्षर किए हैं; बयान में यह साबित नहीं किया गया है कि बिना अनुमति के एक्सेस या डेटा ट्रांसफर हुआ है।
VFD का कहना है कि उसने अक्टूबर-नवंबर 2025 में TCS को डेटा की सुरक्षा और TCS ग्रुप द्वारा मैनेज किए जाने वाले सॉफ्टवेयर सिस्टम और डेटाबेस के जरिए इलेक्ट्रॉनिक चुनाव प्रबंधन के बारे में सवाल भेजे थे, लेकिन कोई जवाब नहीं मिला। अपने ताजा बयान में उसने फिर से जवाब की मांग की है और ECI तथा TCS दोनों पर यह जिम्मेदारी डाली है कि वे इस व्यवस्था, अपनी-अपनी जिम्मेदारियों और चुनावी डेटा की सुरक्षा के उपायों के बारे में स्थिति स्पष्ट करें।
डेटाबेस एक्सेस और जवाबदेही पर सोलह सवाल
इस बयान में 16 सवाल उठाए गए हैं, जिनमें चुनावी डेटा की सुरक्षा से जुड़े तकनीकी और प्रशासनिक उपायों के बारे में जानकारी मांगी गई है। इनमें डेटाबेस तक पहुंचने की अनुमति वाले यूज़र्स की श्रेणियां, विशेषाधिकारों (प्रिविलेज) का आवंटन, और यूजर की अनुमतियों में बदलाव का प्रस्ताव रखने, उनकी समीक्षा करने और उन्हें मंजूरी देने के लिए जिम्मेदार अधिकारियों के बारे में जानकारी शामिल है।
VFD यह जानना चाहता है कि क्या TCS खुद डेटाबेस एक्सेस को मैनेज करता है और अगर हां, तो अनुमतियां किस स्तर पर लागू की जाती हैं: डेटाबेस, अलग-अलग टेबल, रो (rows) या खास फील्ड के स्तर पर। यह इस बारे में भी जानकारी मांगता है कि क्या एट्रिब्यूट-बेस्ड एक्सेस कंट्रोल लागू है, एक्सेस मैनेजमेंट के लिए जिम्मेदार कर्मचारियों की योग्यता के मानदंड क्या हैं, और वे मानदंड कौन तय करता है।
हस्ताक्षरकर्ता ECI द्वारा इस्तेमाल की जाने वाली डेटाबेस तकनीक और एक्सेस-कंट्रोल टूल्स, उनके पास मौजूद सुरक्षा सर्टिफिकेशन और उन मानकों के बारे में जानकारी चाहते हैं, जिनका सिस्टम पालन करते हैं। वे यह भी पूछते हैं कि आखिरी बार अनुपालन ऑडिट (compliance audit) कब हुआ था, क्या किसी स्वतंत्र थर्ड पार्टी ने एक्सेस एडमिनिस्ट्रेशन का ऑडिट किया है, और क्या ऑडिट रिपोर्ट और उसके नतीजों को सार्वजनिक किया जा सकता है।
अन्य सवाल चुनावी डेटाबेस और बाहरी डेटाबेस के बीच कनेक्शन की सुरक्षा से जुड़े हैं। VFD जानना चाहता है कि ऐसे कनेक्शन की जांच और निगरानी कैसे की जाती है, क्या ट्रैफिक लॉग रखे जाते हैं, और सिस्टम को कौन सा फायरवॉल इंफ्रास्ट्रक्चर सुरक्षित रखता है। यह एक्सेस कंट्रोल और डेटाबेस ऑपरेशन के लिए मंजूरी देने की प्रक्रिया पर चुनाव आयुक्तों की निगरानी के बारे में भी स्पष्टता चाहता है।
बयान में खास तौर पर पूछा गया है कि पश्चिम बंगाल में SIR प्रक्रिया में शामिल जजों को कौन सी यूजर कैटेगरी दी गई थी, और डेटाबेस सिस्टम में उन्हें क्या-क्या परमिशन दी गई थीं। इस बारे में पारदर्शिता की मांग की गई है।
वोटर डेटा और चुनावी निष्पक्षता को लेकर चिंताएं
यूरोपीय संघ के जनरल डेटा प्रोटेक्शन रेगुलेशन (GDPR) के सिद्धांतों का हवाला देते हुए बयान इस बात पर जोर देता है कि नागरिकों के पर्सनल डेटा को अनधिकृत एक्सेस और इस्तेमाल से बचाया जाना चाहिए। इसमें इस बात पर चिंता जताई गई है कि क्या वोटर की जानकारी को संभालने का तरीका लागू कानूनी नियमों के मुताबिक है और क्या नागरिकों के डेटा का इस्तेमाल या उसे शेयर उन उद्देश्यों के अलावा किया जा सकता है, जिनके लिए उसे इकट्ठा किया गया था।
VFD ने TCS से सवालों के जवाब देने और ज़रूरी तथ्य बताने को कहा है। उसका तर्क है कि जनता को यह जानने का अधिकार है कि चुनावी डेटा को कैसे मैनेज और सुरक्षित किया जाता है। बयान में चेतावनी दी गई है कि अगर चुनावी डेटाबेस के साथ किसी भी तरह की अनधिकृत छेड़छाड़ साबित होती है, तो इसके वोटर के अधिकारों और भारत के चुनावी लोकतंत्र की निष्पक्षता पर गंभीर असर पड़ेगा।
इस बयान पर एमडी देवसहायम (रिटायर्ड IAS अधिकारी और ‘फोरम फॉर इलेक्टोरल इंटीग्रिटी’ के संस्थापक), माधव देशपांडे (कंप्यूटर साइंस एक्सपर्ट), डॉ. प्यारा लाल गर्ग (पंजाब यूनिवर्सिटी के कॉलेज ऑफ मेडिकल साइंसेज के पूर्व डीन) और तीस्ता सीतलवाड़ (महाराष्ट्र में ‘वोट फॉर डेमोक्रेसी’ की सह-संयोजक) के हस्ताक्षर हैं।
पूरा बयान नीचे पढ़ा जा सकता है: